
Este material técnico reúne, en una única visión, la arquitectura de Hyper-V en Windows Server 2025: hypervisor y partición raíz, VMs y NUMA, storage y red virtual, alta disponibilidad, gestión híbrida con Windows Admin Center, System Center VMM y Azure Arc, además del licenciamiento de Windows Server y System Center.
La propuesta es servir a tres públicos al mismo tiempo — arquitectura e ingeniería, operación de infraestructura y decisión técnico-financiera — con ejemplos numéricos de capacidad tratados como modelos de ingeniería, no como benchmark de laboratorio.
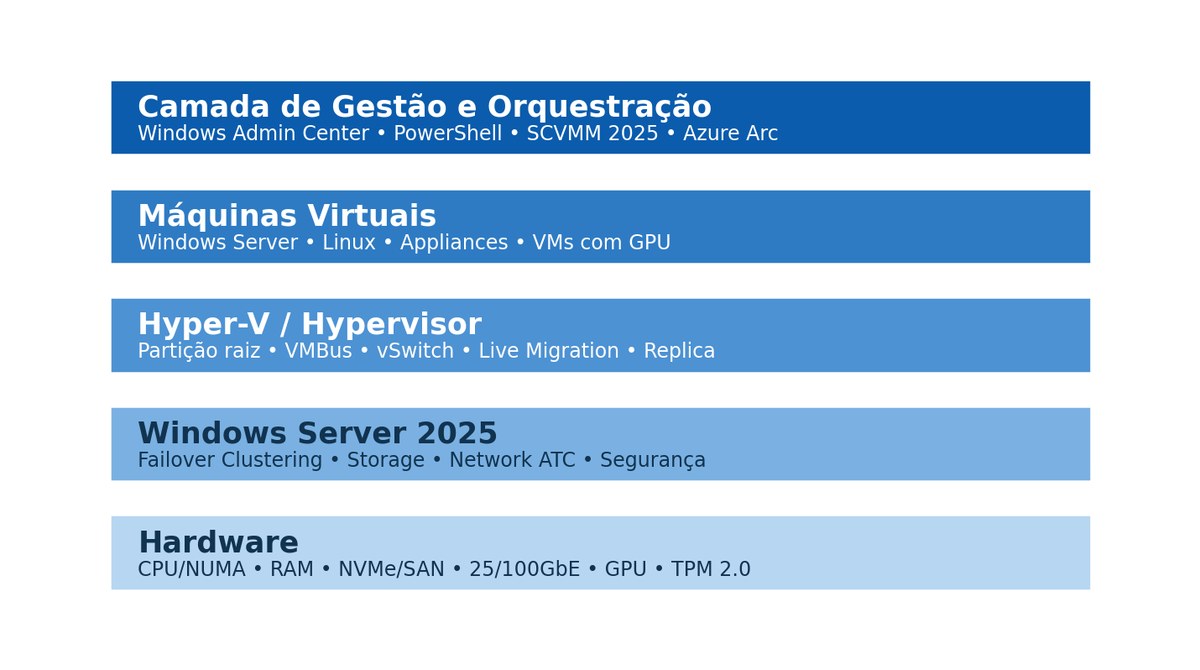
Sobre este material: contenido consolidado a partir de documentación pública de Microsoft (Microsoft Learn y páginas de licenciamiento), con referencias consultadas el 2 de septiembre de 2026. Las reglas de licenciamiento varían según el programa comercial, Software Assurance, CSP, contrato Enterprise y región — la validación final debe hacerse con el reseller o licensing specialist responsable del contrato.
Qué es Hyper-V y dónde se posiciona
Hyper-V es el hypervisor tipo 1 de Microsoft integrado a Windows Server. Cuando la función se habilita, Windows Server pasa a operar sobre el hypervisor: el sistema operativo de gestión funciona en la partición raíz, mientras las VMs operan en particiones hijas aisladas. Esto lo diferencia de hipervisores hospedados (tipo 2), en los cuales el sistema operativo tradicional continúa directamente sobre el hardware.
Componentes del ecosistema
| Componente | Papel en el entorno |
|---|---|
| Hyper-V | Virtualización de CPU, memoria, storage, red y dispositivos. |
| Failover Clustering | Alta disponibilidad de hosts y VMs, con failover y Live Migration. |
| Windows Admin Center | Panel web para gestión de hosts, clusters, VMs, storage, red y servicios híbridos. |
| System Center VMM 2025 | Fabric management, plantillas, clouds privadas, red y storage lógico, placement y automatización. |
| Azure Arc | Extensión del plano de control Azure para servidores y VMs on-premises y multicloud. |
| Microsoft Entra ID | Identidad y RBAC en el plano de gestión híbrido; no sustituye al AD DS en todos los escenarios de cluster. |
Estado del producto
No existe un "Hyper-V Server 2022/2025" gratuito equivalente al antiguo producto standalone. Hyper-V Server 2019 fue la última versión standalone y su soporte extendido termina el 9 de enero de 2029. Para proyectos nuevos, la referencia es Hyper-V como función de Windows Server 2025 o Azure Local.
Dónde tiene más sentido
- Cloud privada Microsoft-centric con Windows Server y Active Directory.
- Entornos que buscan reducir dependencia de VMware manteniendo recursos enterprise de cluster.
- Sucursales y edge con pocos hosts, usando Windows Admin Center y Azure Arc.
- Data centers altamente virtualizados, en los cuales Windows Server Datacenter y SCVMM entregan derechos de virtualización y gestión centralizada.
- Workloads Linux y appliances, siempre que estén validados en la matriz de soporte del proveedor.
- Workloads con GPU en Windows Server 2025, incluyendo DDA y GPU Partitioning en escenarios soportados.
Punto de partida: la elección de Hyper-V como plataforma debe hacerse con arquitectura y licenciamiento en conjunto — la edición Datacenter altera significativamente la economía en entornos Windows muy virtualizados.
Arquitectura del hypervisor
El hypervisor implementa aislamiento y planificación entre particiones. La partición raíz mantiene el stack de gestión y los drivers físicos. Las VMs modernas utilizan dispositivos sintéticos y VMBus, evitando la penalización de dispositivos emulados. Los servicios de integración y drivers actualizados reducen el overhead de CPU y mejoran el I/O.
Generación 1 versus Generación 2
| Característica | Generación 1 | Generación 2 |
|---|---|---|
| Firmware | BIOS legado | UEFI |
| Boot | IDE / legado | SCSI / UEFI |
| Secure Boot | No | Sí |
| vTPM | Limitado / indirecto | Soportado según SO y configuración |
| Escala de vCPU en WS2025 | Hasta 64 | Hasta 2.048 |
| Recomendación | Legado y compatibilidad | Estándar para nuevos workloads |
Estándar recomendado: para proyectos nuevos, use VM Generation 2, UEFI, Secure Boot cuando sea soportado y discos VHDX en controladores SCSI virtuales. El VMM 2025 también pasa a crear VMs Generation 2 por defecto.
Instalación y requisitos de hardware
El host debe tratarse como un appliance de infraestructura: firmware alineado, virtualización asistida por hardware habilitada, DEP/NX, drivers homologados, configuración NUMA coherente y BIOS con perfil de desempeño apropiado. En clusters, la homogeneidad entre nodos simplifica Live Migration, mantenimiento y troubleshooting.
| Capa | Recomendación práctica |
|---|---|
| CPU | Intel VT-x/VT-d o AMD-V/IOMMU; SLAT; mantener familias y microcódigos compatibles entre nodos. |
| Memoria | ECC; dimensionar reserva del host; evitar presión de memoria sostenida. |
| Boot del host | Espejado/RAID1 o dispositivo resiliente; separar el SO del storage de VMs. |
| Red | Mínimo 10/25 GbE en producción; 25/100 GbE para HCI, migración intensa o NVMe. |
| Storage | NVMe/SAS/SAN/SMB3 según arquitectura; validar latencia, cola y resiliencia. |
| Seguridad | TPM 2.0, Secure Boot, firmware firmado y política de parches. |
| Gestión | Preferir Server Core cuando la operación lo permita; administración remota vía WAC y PowerShell. |
Validación antes del cluster
- Ejecutar Test-Cluster y corregir warnings relevantes antes de producción.
- Uniformizar firmware, drivers de NIC/HBA, BIOS y nivel de parches.
- Validar DNS, NTP y AD DS o modelo de workgroup cluster según arquitectura.
- Definir redes separadas o lógicamente aisladas para Management, VM, Storage y Live Migration.
- Probar failover, Live Migration, backup y restore antes de liberar workloads.
VMs, CPU, memoria y NUMA
Hyper-V no impone una relación fija entre vCPU y procesadores lógicos. Esto no significa que la oversubscription sea gratuita: la relación correcta depende de la latencia tolerable, el burst, el CPU ready equivalente observado, el tamaño de las VMs, la topología NUMA y el perfil de workload.
| Ítem | Windows Server 2025 — máximo Hyper-V |
|---|---|
| vCPU por VM Generation 2 | 2.048 |
| Memoria por VM Generation 2 | 240 TB |
| VMs en ejecución por host | 1.024 |
| Procesadores lógicos por host | 2.048 |
| Memoria del host | Hasta 4 PB con 5-level paging; 256 TB con 4-level paging |
| Nodos por Failover Cluster | 64 |
| VMs en ejecución por cluster | 8.000 |
| VHDX | Hasta 64 TB por disco virtual |
Máximo no es sizing: los límites de escala son techos de plataforma, no recomendaciones de densidad. El proyecto debe considerar SLA, falla de N nodos, ventana de mantenimiento y margen de crecimiento.
Buenas prácticas de CPU y memoria
- Comenzar de forma conservadora en workloads críticos; aumentar vCPU con evidencia de saturación.
- Evitar VMs enormes cuando varias VMs más pequeñas satisfacen el SLA y mejoran la movilidad y el failover.
- Alinear VMs grandes a la topología NUMA del host cuando el workload es sensible a la latencia.
- Mantener reserva operativa para failover: un cluster lleno pierde resiliencia.
- Para bases de datos y aplicaciones con caché agresiva, validar la política de memoria dinámica con el fabricante; en muchos casos, la memoria estática simplifica la previsibilidad y el troubleshooting.
Storage, VHDX, CSV y Storage Spaces Direct
La ruta de I/O atraviesa cuatro capas: stack de storage del guest, capa de virtualización, stack de storage del host y medio físico. Los cuellos de botella pueden surgir en cualquiera de ellas; por eso el diagnóstico debe correlacionar la latencia dentro de la VM, las colas en el host, los contadores de CSV/SMB, HBA/NIC y el storage backend.
| Tecnología | Uso típico | Puntos de atención |
|---|---|---|
| VHDX | Disco virtual estándar | Hasta 64 TB; protección contra corrupción en fallas de energía; soporta 4K lógico. |
| Fixed VHDX | Alta previsibilidad | Asigna todo el espacio; provisioning más demorado. |
| Dynamic VHDX | Flexibilidad y capacidad | Puede requerir monitoreo de crecimiento y fragmentación. |
| CSV | Storage compartido de cluster | Namespace consistente en C:\ClusterStorage; base para movilidad y failover. |
| SMB 3.x | Storage de VM sobre file servers / SOFS | SMB Multichannel, SMB Direct/RDMA y cifrado según el diseño. |
| Storage Spaces Direct | HCI con discos locales | Requiere diseño riguroso de red, medios, resiliencia y capacidad. |
| SAN FC/iSCSI | Storage externo | Multipath, zoning, queue depth, ALUA/MPIO y latencia extremo a extremo. |
Los checkpoints no son backup: use Production Checkpoints como estándar para producción cuando sea compatible, pero mantenerlos por largos períodos aumenta la cadena de differencing disks, el consumo y el riesgo operativo. El máximo de plataforma es de 50 checkpoints por VM; la buena práctica es mantener pocos y por corta duración.
Red virtual, SET, RDMA, SR-IOV y SDN
La red de Hyper-V combina vSwitch extensible, VLANs, QoS, offloads, SET (Switch Embedded Teaming), SR-IOV, vRSS y, en arquitecturas apropiadas, RDMA/SMB Direct. En Windows Server 2025, el Network ATC permite describir intentos de red y automatizar la configuración consistente en clusters.
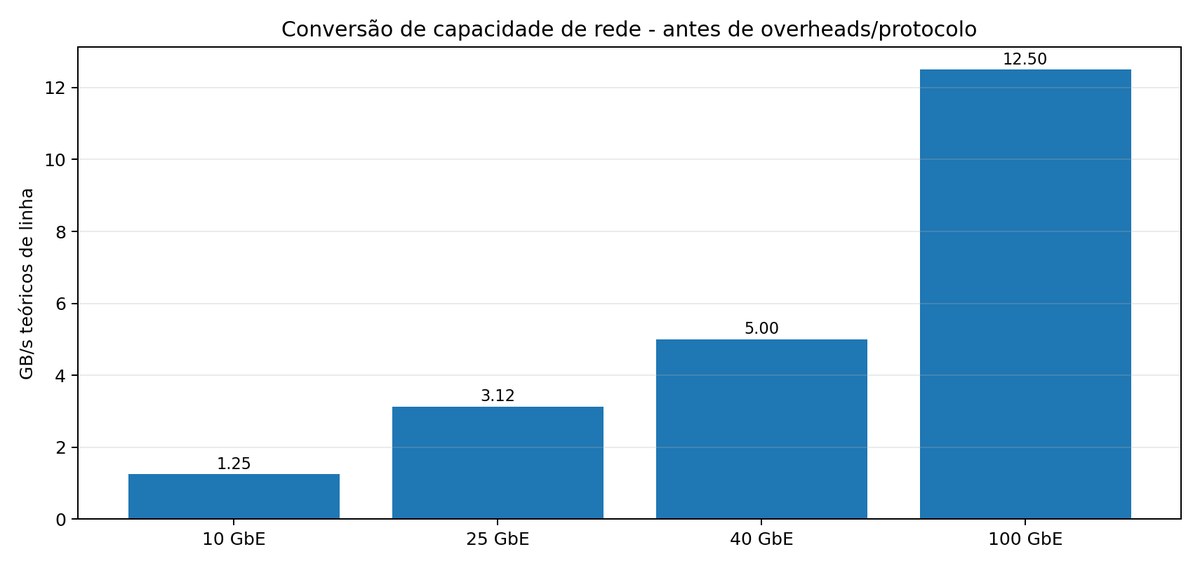
| Función | Tecnología recomendada | Ejemplo |
|---|---|---|
| Management | VLAN dedicada; redundancia física | 2 x 25 GbE en SET |
| Tráfico de VM | vSwitch + VLAN/VRF/SDN | QoS por tenant o servicio |
| Live Migration | Red dedicada o convergente con QoS | 25/100 GbE; múltiples flujos |
| Storage SMB/S2D | RDMA cuando sea soportado | RoCEv2/iWARP + DCB según el diseño |
| Acceso directo a NIC | SR-IOV | Baja latencia, menor flexibilidad operativa |
| Automatización de host networking | Network ATC | Intentos Management / Compute / Storage |
Ejemplo de Live Migration: una VM con 64 GB de RAM en un enlace dedicado de 25 Gb/s tiene un piso teórico de alrededor de 20,5 segundos para transferir 64 GB a line rate. Con una eficiencia útil del 70%, el tiempo matemático sube a alrededor de 29 segundos. En la práctica, las páginas de memoria continúan siendo modificadas durante la migración, hay compresión/SMB, overhead de protocolo y concurrencia — el tiempo real puede ser mayor.
Alta disponibilidad, Live Migration y Hyper-V Replica
| Recurso | Objetivo | Observación |
|---|---|---|
| Failover Cluster | Reiniciar o mover VMs tras falla de nodo | Diseñar capacidad N+1 o superior. |
| Live Migration | Mover VM encendida entre hosts | Puede usar TCP/IP, compresión o SMB; depende de la arquitectura. |
| Storage Live Migration | Mover storage con la VM activa | Útil en mantenimiento y rebalanceo. |
| Hyper-V Replica | Replicación asíncrona entre hosts y sitios | Frecuencias de 30 s, 5 min o 15 min. |
| Azure Site Recovery | DR orquestado vía Azure | Integración disponible en los flujos de Windows Admin Center. |
RPO no es RTO: Hyper-V Replica define la frecuencia de replicación y ayuda en el RPO, pero el RTO depende del boot, dependencias, DNS, red, runbook, validación de la aplicación y capacidad del sitio de DR.
Quórum y resiliencia
- Usar Cloud Witness, File Share Witness o Disk Witness según diseño y conectividad.
- Diseñar el cluster para soportar el mantenimiento planificado y al menos la falla definida en el SLA.
- Aplicar Cluster-Aware Updating o proceso equivalente con drain, migración y validación.
- Probar pérdida de host, pérdida de storage path, falla de NIC e indisponibilidad de witness.
Paneles de gestión y modelo operativo
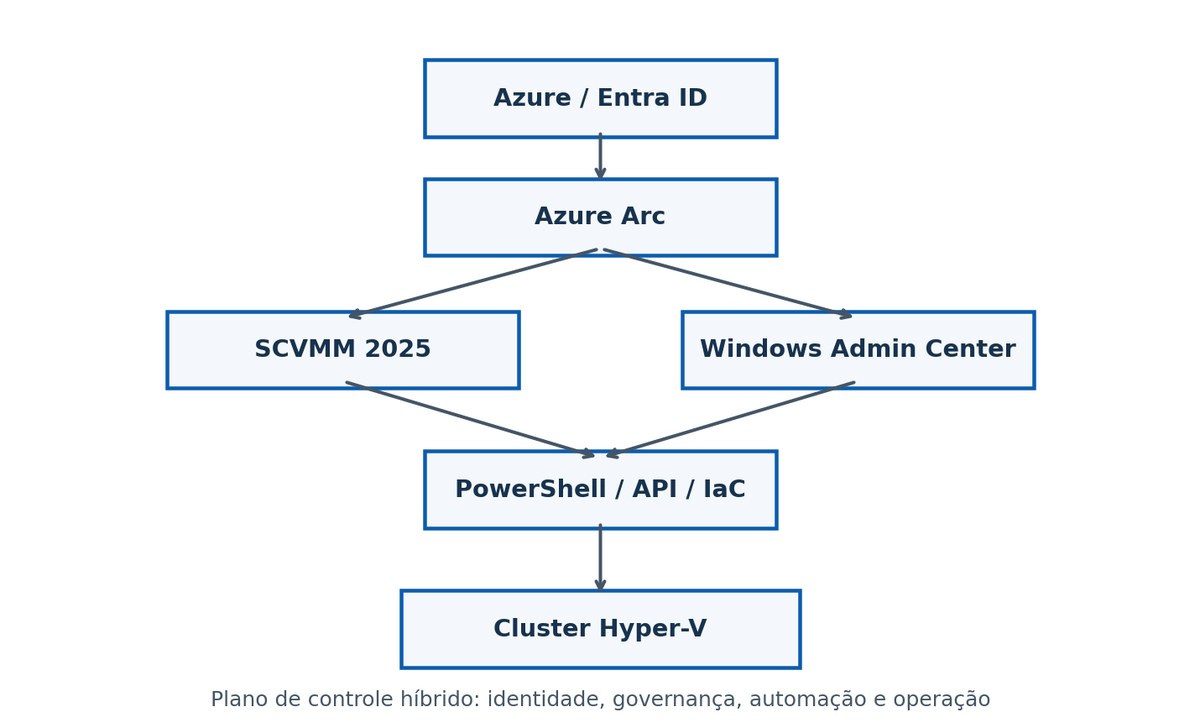
| Herramienta | Cuándo usar | Escala / característica |
|---|---|---|
| Hyper-V Manager | Host aislado, troubleshooting rápido | Simple; foco en host y VM. |
| Failover Cluster Manager | Operación de cluster y roles | HA, CSV, migración y eventos. |
| Windows Admin Center | Panel web moderno | Hosts, clusters, HCI, VM, performance, Arc y servicios Azure. |
| PowerShell | Automatización y operación a escala | Scriptable, idempotencia vía patrones y DSC. |
| SCVMM 2025 | Fabric enterprise y cloud privada | Hosts, clusters, plantillas, red y storage lógico, clouds y placement. |
| Azure Portal + Arc | Gobernanza híbrida y self-service | RBAC, Policy, Defender, Monitor, Update Manager y APIs Azure. |
Windows Admin Center es una buena capa operativa para equipos que no necesitan el fabric management completo de SCVMM: inventario, creación y configuración de VMs, Live Migration, eventos y métricas de CPU, memoria, IOPS y throughput. El SCVMM 2025 trata al data center como una fabric — compute, storage y networking — soporta Windows Server 2025 y Azure Local, refuerza TLS 1.3 y usa Generation 2 como estándar para nuevas VMs. Para la integración con Azure, la dirección moderna es Arc-enabled SCVMM.
Microsoft Entra ID, Azure Arc e integración híbrida
El Microsoft Azure Active Directory fue renombrado a Microsoft Entra ID. En Hyper-V, es importante separar la identidad del plano de gestión de la identidad y los servicios de dominio usados por el cluster y por los workloads. Entra ID proporciona autenticación y RBAC para servicios modernos; el AD DS continúa siendo relevante para Kerberos, cuentas de equipo, GPO y varios escenarios de infraestructura.
| Integración | Qué entrega | Qué no significa |
|---|---|---|
| WAC + Entra ID | Autenticación del gateway y control de acceso al panel | No "une el host a Entra ID" como sustitución universal de AD DS. |
| Azure Arc-enabled Servers | Inventario, Policy, Update Manager, Defender/Monitor y servicios híbridos | No gestiona por sí solo toda la fabric de virtualización. |
| Arc-enabled SCVMM | Representa VMM y VMs en Azure y habilita lifecycle y self-service | Requiere SCVMM y Arc Resource Bridge. |
| AD DS | Dominio, Kerberos, GPO e identidad tradicional de servidores | No entrega por sí solo gobernanza cloud-native en Azure. |
Flujo recomendado
- Registrar Windows Admin Center en Azure y habilitar la autenticación Entra ID para el gateway, cuando corresponda.
- Hacer el onboarding de los hosts y servidores a Azure Arc según la política corporativa.
- En entornos SCVMM, implementar Arc Resource Bridge y habilitar recursos VMM y VMs en Azure.
- Aplicar RBAC por grupos Entra ID, separando operación, seguridad, backup y administración de fabric.
- Usar Azure Policy, Defender, Monitor y Update Manager según los requisitos de seguridad y cumplimiento.
Orquestación, automatización e Infrastructure as Code
Hyper-V puede operarse de forma enteramente automatizada. El diseño de automatización debe separar el provisioning de host, la configuración de cluster, plantilla de VM, red, storage, lifecycle, parches, backup, observabilidad y decommissioning.
| Capa | Herramientas | Ejemplos |
|---|---|---|
| Host / Cluster | PowerShell, DSC, Ansible en escenarios soportados | vSwitch, cluster, CSV, Live Migration. |
| Lifecycle de VM | PowerShell Hyper-V, cmdlets VMM | New-VM, Set-VM, plantillas, placement. |
| Self-service híbrido | Arc-enabled SCVMM | Azure Portal, RBAC, ARM/Bicep/Terraform/AzAPI. |
| Runbooks | System Center Orchestrator o automatización externa | Start/stop, mantenimiento, workflow de incidentes. |
| Pipelines | Git + CI/CD | Infra as Code, revisión, promoción dev-hml-prod. |
Idempotencia y gobernanza
- Mantener parámetros — CPU, RAM, VLAN, storage tier, backup policy — en catálogo o plantilla, no en scripts ad hoc.
- Versionar cambios en Git y aplicar peer review para producción.
- Usar RBAC y Just Enough Administration cuando sea posible.
- Registrar quién solicitó, aprobó, ejecutó y validó cada cambio.
- Definir el lifecycle completo: creación, operación, resize, backup, parches y decommissioning.
Seguridad y hardening
| Control | Aplicación en Hyper-V |
|---|---|
| Secure Boot / UEFI | VM Generation 2 y host con boot seguro cuando sea soportado. |
| vTPM | Protección de claves y BitLocker en VMs compatibles. |
| Shielded VMs / HGS | Malla protegida y atestación para escenarios de alta confianza. |
| Credential Guard / Defender | Hardening del host según baseline de Microsoft. |
| Firewall del host | Permitir solo puertos y orígenes de gestión y cluster necesarios. |
| Admin tiering | Separar cuentas de fabric, dominio, backup y aplicación. |
| Parches | Orquestar actualizaciones con migración/drain y rollback. |
| Logging | Forwarding/SIEM para eventos de Hyper-V, cluster, PowerShell y autenticación. |
El host de virtualización es Tier 0: el compromiso del host puede exponer varias VMs. Trate a los hosts, SCVMM, WAC, el AD DS relacionado, el backup y las credenciales de fabric como activos de alto impacto. El Host Guardian Service es el núcleo de la guarded fabric — valida hosts confiables y gestiona las claves para iniciar VMs blindadas — indicado cuando el operador de la infraestructura no debe tener acceso irrestricto al contenido de las VMs del tenant.
Licenciamiento de Hyper-V y Windows Server
Hyper-V no se licencia como producto separado cuando se usa como función de Windows Server. El costo y los derechos dependen de la edición y la licencia de Windows Server en el host y de las VMs Windows Server ejecutadas sobre él.
| Tema | Windows Server 2025 Standard | Windows Server 2025 Datacenter |
|---|---|---|
| Perfil | Físico o poco virtualizado | Data center y alta virtualización |
| Modelo | Por core | Por core |
| Mínimo físico | 8 cores por CPU y 16 cores por servidor | 8 cores por CPU y 16 cores por servidor |
| Derecho de virtualización (todos los cores licenciados) | 2 OSEs/VMs Windows Server | VMs Windows Server ilimitadas en el host licenciado |
| CAL | Windows Server CAL normalmente requerida | Windows Server CAL normalmente requerida |
| MSRP de referencia Microsoft | US$ 1.176 | US$ 6.771 |
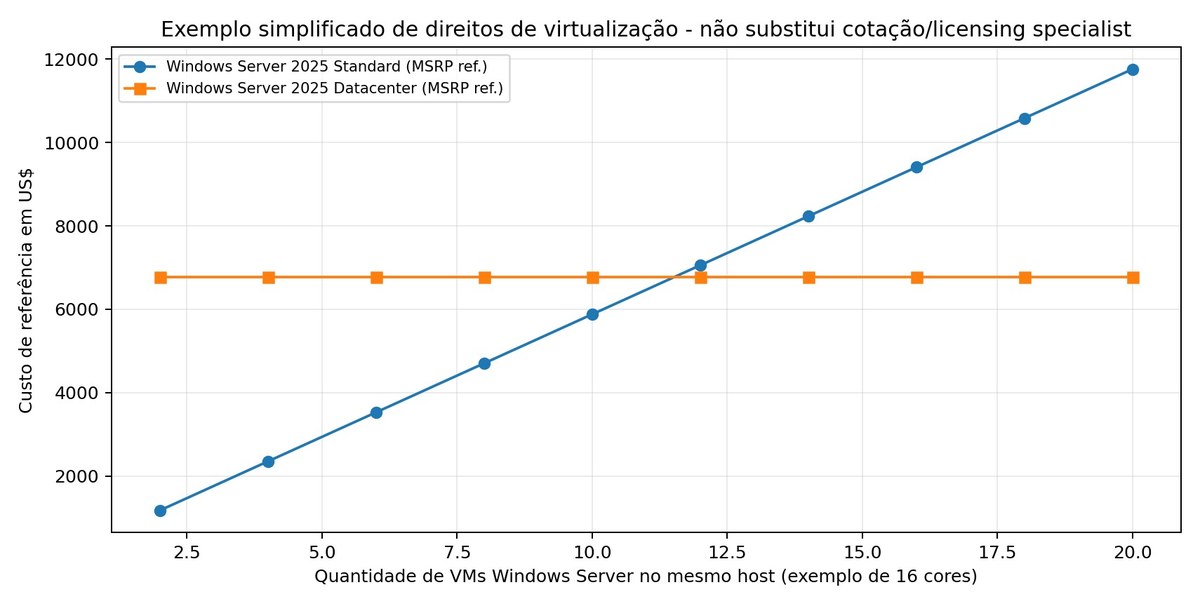
Cómo calcular Standard
Un host con 2 procesadores de 8 cores tiene 16 cores físicos. Al licenciar los 16 cores con Standard, se obtiene derecho a 2 OSEs Windows Server. Para ejecutar 4 OSEs en el mismo host, se licencia nuevamente el conjunto completo de cores; para 6 OSEs, tres conjuntos, y así sucesivamente. Con precios públicos de referencia, seis conjuntos Standard para 12 VMs resultarían en US$ 7.056 — por encima del MSRP Datacenter de US$ 6.771. Descuentos, packs de core, Software Assurance, CSP, CALs y términos contractuales pueden cambiar completamente la decisión. Linux no consume derecho de OSE Windows Server, pero el host Hyper-V sigue necesitando estar correctamente licenciado.
Otros modelos
| Modelo | Resumen |
|---|---|
| Licenciamiento por VM | Disponible en suscripción o con Software Assurance activo; cada VM se licencia por vCores, con un mínimo de 8 core licenses por VM. Relevante en hosts grandes con pocas VMs Windows Server. |
| Pay-as-you-go vía Azure Arc | Standard y Datacenter con cobro por la suscripción Azure, activable y desactivable; misma tarifa para ambas ediciones, sin exigencia de CAL para la funcionalidad base. Es por dispositivo/VM — la licencia del host no otorga derechos a las VMs automáticamente. |
| Hyper-V Server 2019 | Todavía aparece en entornos legados, pero el soporte extendido termina el 9 de enero de 2029. No debe ser base de nuevos proyectos de largo plazo. |
Nota: los valores de MSRP sirven para proyección y estimación; la validación final debe hacerse con el reseller o licensing specialist responsable del contrato.
Licenciamiento y papel de System Center VMM
El SCVMM es parte de System Center 2025; sus componentes de servidor no se venden individualmente como un "VMM only" separado. El licenciamiento de gestión de System Center se basa en los endpoints y servidores gestionados y en cores físicos, con ediciones Standard y Datacenter diferenciadas por los derechos de gestionar OSEs.
| System Center 2025 | Standard | Datacenter |
|---|---|---|
| Derecho por servidor totalmente licenciado | Gestionar hasta 2 OSEs | Gestionar OSEs ilimitadas |
| Mínimo | 8 cores por CPU / 16 por servidor | 8 cores por CPU / 16 por servidor |
| Incluye VMM | Sí | Sí |
| Incluye Operations Manager, DPM, Orchestrator etc. | Sí | Sí |
| MSRP de referencia Microsoft | US$ 1.455 | US$ 3.968 |
Cuándo el VMM agrega valor
- Decenas o centenas de hosts y VMs con necesidad de plantillas y placement.
- Private cloud con cuotas, clouds lógicas y estandarización de red y storage.
- Operación integrada de Hyper-V y algunos entornos VMware durante la transición.
- Necesidad de Arc-enabled SCVMM, self-service vía Azure y automatización por ARM/Bicep/Terraform/API.
- Integración con Operations Manager, DPM y Orchestrator en una estrategia System Center.
Desempeño, sizing y ejemplos numéricos
La ingeniería de desempeño debe comenzar por el SLA y el perfil de workload, no por el máximo del hypervisor. CPU, memoria, storage y red deben modelarse por separado; la densidad final está determinada por el recurso que satura primero y por la reserva necesaria para fallas y mantenimiento.
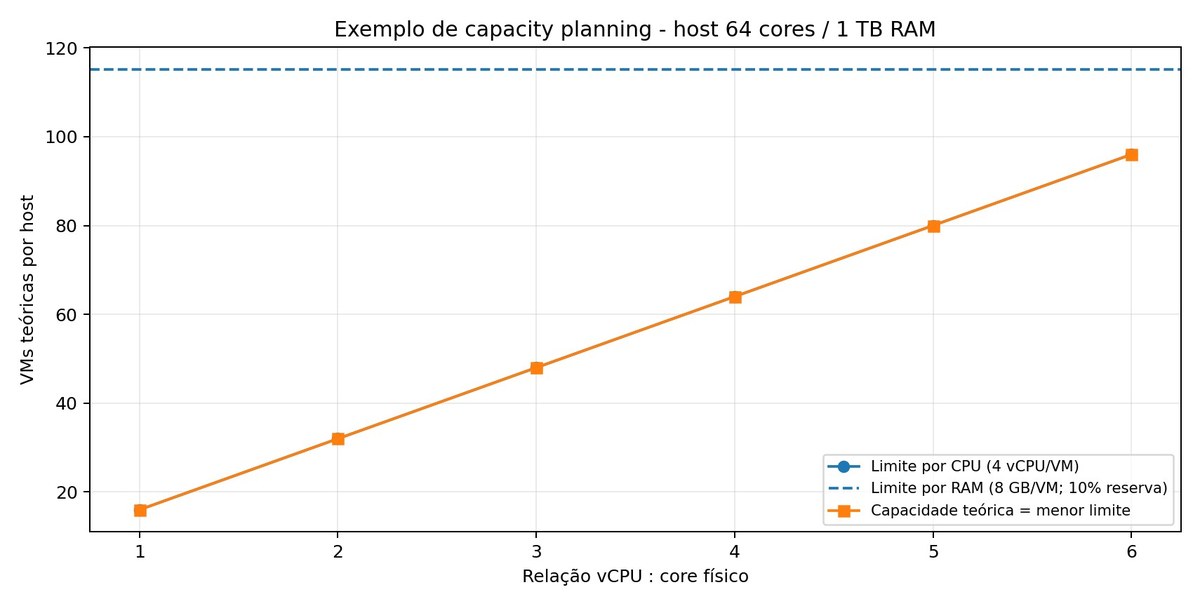
Ejemplo de host 64 cores / 1 TB
| Premisa | Valor |
|---|---|
| Cores físicos | 64 |
| RAM instalada | 1.024 GB |
| Reserva de RAM para host y overhead | 10% |
| RAM útil de ingeniería | ~922 GB |
| VM estándar | 4 vCPU / 8 GB |
| Oversubscription CPU 2:1 | 32 VMs por límite de CPU; RAM permitiría ~115 |
| Oversubscription CPU 4:1 | 64 VMs por límite de CPU; RAM permitiría ~115 |
| Oversubscription CPU 6:1 | 96 VMs por límite de CPU; RAM permitiría ~115 |
En este ejemplo, a 4:1 el límite de CPU serían 64 VMs, con margen de memoria; a 6:1, el modelo permitiría 96 VMs antes de tropezar con la RAM. Esto no significa que 6:1 sea recomendado: VDI ligero, servidores de aplicación, bases de datos y workloads de baja latencia tienen comportamientos completamente diferentes.
Indicadores que deben medirse
| Dominio | Métricas |
|---|---|
| CPU | Utilización, frecuencia, % guest/runtime, cola, latencia de la aplicación, NUMA. |
| Memoria | Available MB, pressure, paging, working set, eventos de dynamic memory. |
| Storage | IOPS, MB/s, latencia de lectura/escritura, queue length, contadores de CSV/SMB. |
| Red | Gb/s, drops, retransmisiones, contadores RDMA, vSwitch/VMQ/vRSS. |
| VM | Boot time, response time, transaction rate, KPI específico de la aplicación. |
| Cluster | Tiempo de failover, tiempo de Live Migration, CSV redirected I/O, salud de los nodos. |
Benchmark correcto: use DiskSpd para storage, herramientas como ntttcp para red cuando sea apropiado y, principalmente, el benchmark de la aplicación. El objetivo es medir el servicio entregado, no ganar un número sintético.
GPU, IA y workloads acelerados
Windows Server 2025 amplía los escenarios de GPU en Hyper-V. Es posible usar Discrete Device Assignment (DDA), dedicando un dispositivo PCIe a la VM, o GPU Partitioning (GPU-P), dividiendo una GPU física en particiones aisladas por hardware vía SR-IOV en equipos compatibles.
| Modo | Ventaja | Limitaciones / uso |
|---|---|---|
| DDA | Acceso dedicado y previsible | La GPU queda asignada a la VM; validar movilidad, cluster y soporte OEM. |
| GPU-P | Comparte la GPU con múltiples VMs | Requiere configuración homogénea en cluster y GPUs soportadas. |
| GPU-P + Live Migration | Movilidad con aceleración en WS2025 | La migración puede usar TCP/IP con compresión y consumir más CPU y tiempo. |
Uso en IA: inferencia de modelos y workloads CUDA/DirectML según driver y soporte del fabricante, además de VDI, renderizado e ingeniería con GPU dedicada o particionada. Para entrenamiento distribuido de alto desempeño, también hay que evaluar la interconexión GPU-GPU y el ecosistema específico — Hyper-V puede no ser la única decisión arquitectónica.
Backup, DR y continuidad
La estrategia debe combinar backup consistente de VM y aplicación, copias inmutables u offline, pruebas de restore y DR. Hyper-V Replica puede componer la capa de replicación, pero no sustituye al backup con retención y protección contra eliminación y ransomware.
| Capa | Objetivo | Ejemplos |
|---|---|---|
| Backup local | Restore rápido | Veeam, DPM, soluciones certificadas VSS/RCT. |
| Copia secundaria | Protección contra falla del sitio | Otro data center u object storage. |
| Inmutabilidad | Ransomware | Object Lock/WORM/air-gap según la solución. |
| Replica | RPO corto entre sitios | Hyper-V Replica 30 s / 5 min / 15 min. |
| Orquestación de DR | Failover coordinado | Azure Site Recovery o runbooks probados. |
Matriz mínima de pruebas
- Restore de archivo y de VM completa.
- Restore application-aware de base de datos y directorio.
- Failover de VM crítica y retorno (failback).
- Pérdida completa de host y pérdida de storage path.
- DR de sitio: red, DNS, identidad, firewall, certificados y dependencias.
- Restauración en entorno aislado para validar integridad y seguridad.
Migración de VMware y coexistencia
El System Center VMM 2025 soporta la gestión de hosts VMware compatibles en escenarios definidos y trajo mejoras de rendimiento en la conversión de ESXi a Hyper-V. La migración debe tratarse como un programa de modernización, no solo como conversión de disco.
| Etapa | Entregable |
|---|---|
| Descubrimiento | Inventario de VMs, SO, CPU/RAM, storage, VLAN, dependencias y licencias. |
| Clasificación | Rehost, replatform, retire, retain, refactor. |
| Landing zone Hyper-V | Clusters, red, storage, plantillas, backup y observabilidad. |
| Conversión piloto | VMs no críticas y pruebas de desempeño y driver. |
| Oleadas | Lotes por aplicación y dependencia, con rollback. |
| Optimización | Right-sizing, Generation 2, Secure Boot, nuevos tiers y automatización. |
Puntos que rompen migraciones
- Appliances con soporte oficial restringido a VMware.
- Dependencia de snapshots/checkpoints o drivers específicos.
- Licenciamiento de software vinculado a hardware, UUID o hipervisor.
- Red con dvSwitch/NSX y políticas no mapeadas a VLAN/SDN Hyper-V.
- Backup, monitoreo y automatización aún dependientes de APIs de vCenter.
- VMs muy grandes sin ventana, ancho de banda o target storage adecuados.
Comparativo técnico y criterios de adopción
| Criterio | Hyper-V / WS2025 | VMware vSphere | Proxmox VE |
|---|---|---|---|
| Integración Windows/AD | Muy fuerte | Fuerte | Buena, más manual / terceros |
| Gestión enterprise | SCVMM / WAC / Arc | vCenter / Aria / ecosistema | GUI + API + ecosistema |
| Licenciamiento | Windows Server por core; VMM/System Center opcional | Modelo Broadcom vigente debe cotizarse | Open source + subscription de soporte |
| HCI | S2D / Azure Local | vSAN | Ceph integrado |
| Azure híbrido | Arc / ASR / Entra / WAC | Integraciones disponibles | Arc guest posible; fabric no nativa |
| GPU | WS2025 DDA / GPU-P | vGPU / passthrough según el stack | PCIe passthrough / vGPU según el stack |
No existe un ganador universal: la elección debe ponderar el soporte al workload, la habilidad del equipo, el ecosistema de backup y DR, la automatización, el licenciamiento, el hardware homologado y el costo de transición. Para entornos Microsoft-heavy, Hyper-V gana fuerza por la integración y por los derechos de Windows Server Datacenter.
Roadmap de implementación y checklist de producción
| Fase | Alcance |
|---|---|
| 0 — Assessment | Inventario, SLA, dependencias, licencias, seguridad y capacidad. |
| 1 — Design | Compute, storage, red, identidad, gestión, backup, DR y observabilidad. |
| 2 — Build | Firmware, Windows Server 2025, Hyper-V, cluster, red y storage. |
| 3 — Management | WAC, SCVMM, Arc, RBAC, ITSM y automatización. |
| 4 — Validation | Benchmark, failover, restore, parches, DR y pruebas de seguridad. |
| 5 — Pilot | Workloads controlados y baseline de desempeño. |
| 6 — Migration waves | Lotes con runbook y rollback. |
| 7 — Operación | SLO, capacity, parches, lifecycle, costo y mejora continua. |
Criterios de aceptación técnicos
| Dominio | Criterio mínimo de aceptación |
|---|---|
| HA | Failover de host probado sin pérdida de integridad de VM. |
| Live Migration | Migración dentro de la ventana y del SLO esperado bajo carga representativa. |
| Storage | Latencia y throughput cumplen el baseline del workload. |
| Red | Sin drops ni retransmisiones anormales; redundancia validada. |
| Backup | Restore de VM y de aplicación comprobados. |
| DR | RPO y RTO probados con dependencias. |
| Seguridad | Baseline, RBAC, MFA en el plano de gestión y logs centralizados. |
| Operación | Runbooks, alertas, dashboards, capacity y escalamiento definidos. |
La mayor ganancia operativa llega cuando Hyper-V deja de tratarse solo como "un hypervisor" y pasa a implementarse como una plataforma: plantillas, RBAC, automatización, observabilidad, backup y DR probados, capacity management y gobernanza de cambios.
Glosario rápido
| Término | Definición |
|---|---|
| AD DS | Active Directory Domain Services; dominio, Kerberos, LDAP y GPO. |
| Entra ID | Servicio de identidad cloud de Microsoft, antiguo Azure AD. |
| Arc | Plano de control híbrido y multicloud de Azure para recursos fuera de Azure. |
| CSV | Cluster Shared Volumes. |
| DDA | Discrete Device Assignment — passthrough PCIe para VM. |
| GPU-P | GPU Partitioning — particionamiento de GPU entre VMs. |
| HGS | Host Guardian Service para guarded fabric y Shielded VMs. |
| OSE | Operating System Environment; concepto usado en el licenciamiento. |
| S2D | Storage Spaces Direct. |
| SCVMM / VMM | System Center Virtual Machine Manager. |
| SET | Switch Embedded Teaming. |
| VHDX | Formato moderno de disco virtual de Hyper-V. |
| VMBus | Canal de comunicación optimizado entre particiones de Hyper-V. |
Fuentes utilizadas y observaciones
Este material fue preparado a partir de documentación pública de Microsoft consultada el 2 de septiembre de 2026. Los límites de escala, precios de referencia, fechas de ciclo de vida y recursos pueden cambiar — confirme siempre en la fuente oficial antes de diseñar un entorno real.
Referencias principales
- Hyper-V maximum scale limits in Windows Server: learn.microsoft.com/windows-server/virtualization/hyper-v/maximum-scale-limits
- Windows Server 2025 pricing and licensing: microsoft.com/windows-server/pricing
- Windows Server licensing documents: microsoft.com/licensing/docs/view/Windows-Server
- Windows Server pay-as-you-go with Azure Arc: learn.microsoft.com/windows-server/get-started/windows-server-pay-as-you-go
- Manage Hyper-V VMs with Windows Admin Center: learn.microsoft.com/windows-server/manage/windows-admin-center/use/manage-virtual-machines
- Windows Admin Center Azure integration: learn.microsoft.com/windows-server/manage/windows-admin-center/azure/azure-integration
- System Center VMM 2025 overview: learn.microsoft.com/system-center/vmm/overview
- What's new in VMM 2025: learn.microsoft.com/system-center/vmm/whats-new-in-vmm
- System Center 2025 pricing e licensing: microsoft.com/system-center/system-center-2025
- Azure Arc-enabled System Center VMM: learn.microsoft.com/azure/azure-arc/system-center-virtual-machine-manager
- Hyper-V Replica: learn.microsoft.com/windows-server/virtualization/hyper-v/replication-virtual-machines
- Hyper-V processor performance: learn.microsoft.com/windows-server/administration/performance-tuning/role/hyper-v-server/processor-performance
- Hyper-V storage I/O performance: learn.microsoft.com/windows-server/administration/performance-tuning/role/hyper-v-server/storage-io-performance
- GPU partitioning in Hyper-V: learn.microsoft.com/windows-server/virtualization/hyper-v/gpu-partitioning
- Hyper-V Server 2019 lifecycle: learn.microsoft.com/lifecycle/products/hyperv-server-2019
- What's new in Windows Server 2025: learn.microsoft.com/windows-server/get-started/whats-new-windows-server-2025
- Host Guardian Service: learn.microsoft.com/windows-server/security/guarded-fabric-shielded-vm/guarded-fabric-manage-hgs
Nota editorial
Los ejemplos numéricos de capacidad, los comparativos y las recomendaciones de buena práctica fueron organizados con fines didácticos. No constituyen cotización, benchmark de laboratorio ni asesoramiento de licenciamiento — el dimensionamiento y la economía finales dependen del hardware real, del SLA y del contrato comercial de cada proyecto.
EnQ Digital: Cloud • Data Center • Baremetal • Storage • Soporte • Seguridad